Thaiinternetwork ศูนย์รวมอุปกรณ์เน็ตเวิร์ค ไอที ครบวงจร ราคาคุ้ม คุณภาพมาตรฐาน บริการด้วยใจ
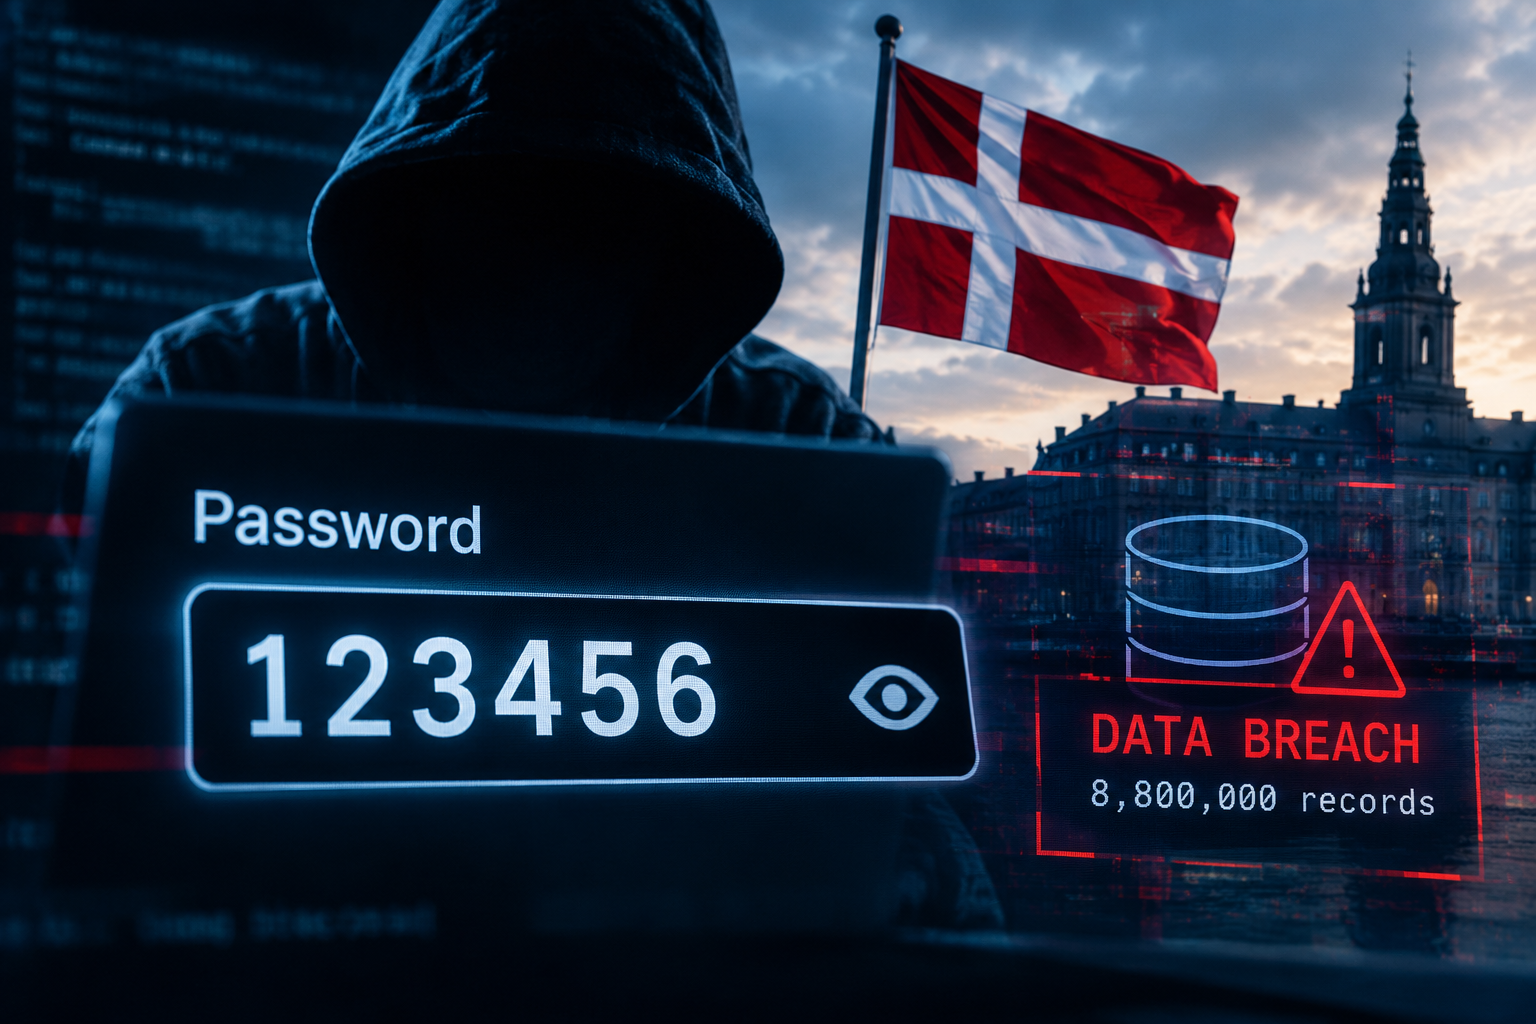
มีบุคคลที่อ้างว่าเป็นผู้รับผิดชอบต่อเหตุการณ์แฮ็กระบบทะเบียนประชากรของเดนมาร์ก เปิดเผยว่าตนสามารถเข้าถึงระบบได้เนื่องจากบริษัทไอทีแห่งหนึ่งใช้รหัสผ่านที่มีความปลอดภัยต่ำ
ตามรายงานของ The Register บริษัท Pays ApS ซึ่งให้บริการด้านไอทีและข้อมูล และเปิดให้ลูกค้าเข้าถึงฐานข้อมูลทะเบียนประชากรกลางของเดนมาร์ก (Central Register of Persons: CPR) เป็นบริษัทที่เกี่ยวข้องกับเหตุการณ์ครั้งนี้ โดยแฮกเกอร์อ้างว่าบัญชีหนึ่งที่ถูกเจาะมีการป้องกันด้วยรหัสผ่านเพียง “123456” เท่านั้น
รัฐบาลเดนมาร์กยืนยันว่าเกิดเหตุข้อมูลรั่วไหลจริง โดยเจ้าหน้าที่ระบุว่าตรวจพบเหตุการณ์หลังจากเกิดขึ้นแล้ว 12 วัน เมื่อใบแจ้งหนี้เผยให้เห็นปริมาณการใช้งานระบบของบริษัทที่ผิดปกติ รัฐบาลเดนมาร์กระบุว่ามีข้อมูลจำนวน 8.8 ล้านรายการถูกดึงออกไปโดยไม่ได้รับอนุญาต แม้แฮกเกอร์จะอ้างว่าไม่มีเจตนาขายหรือเผยแพร่ข้อมูลดังกล่าวก็ตาม
แม้รัฐบาลจะไม่ได้ระบุชื่อบริษัทที่ผู้โจมตีใช้เป็นช่องทางในการเข้าถึงข้อมูล แต่ Sophie Laursen กรรมการผู้จัดการของ Pays ApS ยืนยันว่า ผู้โจมตีใช้สิทธิ์การเข้าถึงฐานข้อมูลของบริษัทเพื่อดึงข้อมูลออกไป
เหตุการณ์นี้แสดงให้เห็นว่า ความปลอดภัยของระบบขึ้นอยู่กับจุดที่อ่อนแอที่สุด โดยฐานข้อมูลของเดนมาร์กถูกเจาะผ่านบัญชีของผู้ใช้งานจากบริษัทภายนอกที่เลือกรหัสผ่านไม่รัดกุม เนื่องจากฐานข้อมูล CPR มีข้อมูลของประชาชนเดนมาร์กแทบทุกคน จึงควรกำหนดให้ผู้ใช้งานตั้งรหัสผ่านที่ซับซ้อนกว่านี้เป็นอย่างน้อย หรือใช้การยืนยันตัวตนแบบสองขั้นตอน (Two-Factor Authentication: 2FA)
นี่ไม่ใช่ครั้งแรกที่เหตุการณ์ด้านความปลอดภัยเผยให้เห็นข้อบกพร่องในการปกป้องฐานข้อมูลของภาครัฐ โดยในปี 2024 อินโดนีเซียพบว่าตนไม่มีข้อมูลสำรอง หลังการโจมตีด้วยแรนซัมแวร์ส่งผลกระทบต่อหน่วยงานภาครัฐมากกว่า 230 แห่ง ขณะที่เกาหลีใต้สูญเสียข้อมูลขนาด 858 เทราไบต์ หลังเกิดเพลิงไหม้รุนแรงที่ศูนย์ข้อมูลของรัฐบาลเมื่อปีที่ผ่านมา
คาดว่ารัฐบาลเดนมาร์กจะปรับปรุงนโยบายรหัสผ่านครั้งใหญ่ในอนาคตอันใกล้ โดยเฉพาะในช่วงที่ AI ช่วยให้แฮกเกอร์โจมตีเป้าหมายได้ง่ายและมีประสิทธิภาพมากขึ้น เหตุการณ์ล่าสุด เช่น การโจมตีธนาคารในเกาหลีใต้และการโจมตีหน่วยงานรัฐบาลไต้หวัน มีรายงานว่าใช้ AI Agent ช่วยดำเนินการ นอกจากนี้ ยังมีกรณีที่แฮกเกอร์เจาะระบบ OpenAI โดยใช้เครื่องมือ Claude ซึ่งสะท้อนให้เห็นว่า AI สามารถกลายเป็นเครื่องมือโจมตีทางไซเบอร์ที่มีประสิทธิภาพได้ หากตกไปอยู่ในมือของผู้ไม่หวังดี
อย่างไรก็ตาม หากระบบยังคงใช้รหัสผ่านอย่าง “123456” ผู้โจมตีก็อาจไม่จำเป็นต้องใช้เครื่องมือ AI ใด ๆ เพื่อเจาะเข้าสู่ระบบที่มีการป้องกันอย่างหละหลวมเลยด้วยซ้ำ
ที่มา : tom’sHARDWARE